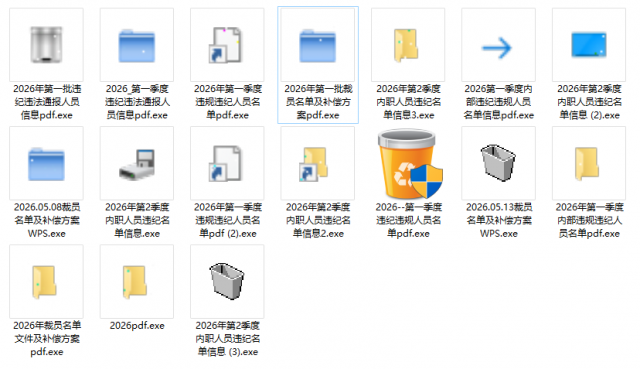
本次发现的木马病毒新变种继续采用钓鱼欺诈手段,大量采用人事业务相关的诱导性文件名,文件名以“XX季度违纪名单”“通报人员信息”“裁员名单”“补偿方案”等为主,并将图标伪装成文件夹、快捷方式、回收站等,并添加“pdf”后缀迷惑用户。如图2所示。
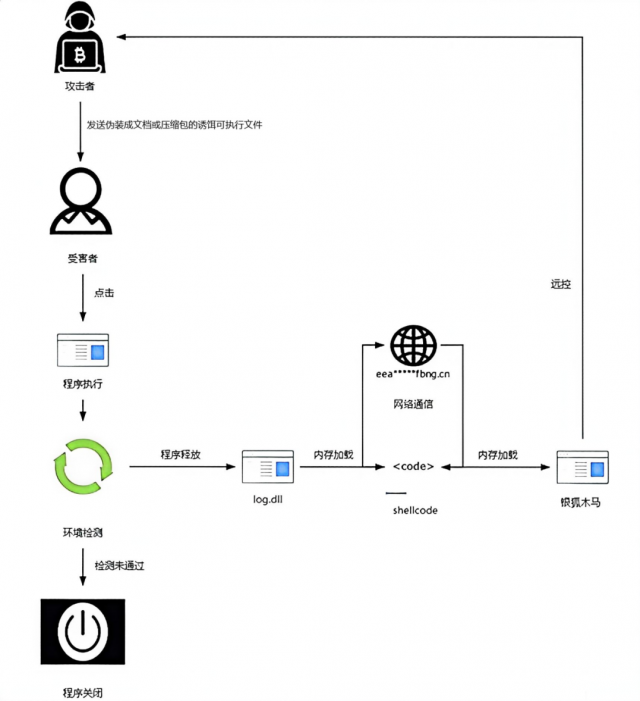
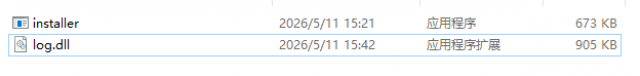
木马病毒运行后,会在“C:/Program Files/Internet Explorer/”文件夹下投放下一步所需的载荷文件。其中关键文件log.dll为下一步运行的加载器,该dll文件通过白文件installer.exe进行加载,如图3所示。
本次发现的病毒样本具有相似的网络通信特征,回联地址URL特征如下所示:
http://[域名]:8880/
http://[域名]:8880/getinstall64
单位网络安全管理员可通过附录获取更多相关特征,并可通过国家计算机病毒协同分析平台(https://virus.cverc.org.cn)查询相关病毒样本的详细信息。